Políticas e decisões
Definição de políticas e alçadas da atividade de ativos virtuais, critérios de aceitação e tratamento das ocorrências pela entidade responsável.
TRUSTVASP · SEGURANÇA E COMPLIANCE
Políticas, proteção de informações e rastreabilidade no modelo de serviços de ativos virtuais para fintechs.
Requisitos de referência · aplicação conforme o serviço e os contratos.

Políticas · Alçadas · Responsabilidades
Perfis e permissões
Privacidade e segregação
Autorizações e conciliação
Registros e acompanhamento
Visão conceitual dos requisitos de referência.
RESPONSABILIDADES
A contratação de tecnologia ou de serviços especializados não transfere, por si, a responsabilidade pelas decisões e obrigações de cada participante.
Definição de políticas e alçadas da atividade de ativos virtuais, critérios de aceitação e tratamento das ocorrências pela entidade responsável.
Integração dos serviços e registros conforme o escopo contratado, com responsabilidades próprias pela plataforma e pelo tratamento de informações.
Verificações, sinais de risco e infraestrutura nos limites dos contratos. Os resultados subsidiam decisões e preservam a avaliação da entidade responsável.
REQUISITOS DE REFERÊNCIA
Os requisitos abaixo orientam o modelo de controle. Não representam atestado de implementação integral na TrustVasp.
Identificar clientes e, quando aplicável, beneficiários finais; avaliar risco cadastral e transacional; revisar informações e tratar alertas segundo políticas e alçadas. KYC/KYB e KYT apoiam os procedimentos de prevenção à lavagem de dinheiro e ao financiamento do terrorismo e da proliferação de armas de destruição em massa (PLD/FTP).
Restringir acessos por função e necessidade, utilizar autenticação reforçada nos acessos sensíveis e revisar privilégios. Separar credenciais de pessoas e serviços, com rastreabilidade de concessões e revogações.
Proteger dados em trânsito e armazenamento, manter credenciais em cofre e limitar a coleta e o acesso à finalidade do serviço. Definir responsabilidades, retenção, descarte e procedimentos para atendimento aos titulares.
Separar produção, desenvolvimento e homologação; delimitar acessos por entidade, cliente e serviço. Proteger recursos internos e evitar o uso indiscriminado de dados reais em ambientes de teste.
Vincular a ordem à obrigação e ao contexto do cliente; verificar destino, ativo, limites e alçadas. Prever aprovação independente nas operações e alterações críticas e correlacionar os registros internos, do provedor e da rede.
Registrar identidade, data, operação, decisão e resultado. Correlacionar eventos por identificadores, preservar evidências e controlar o acesso aos registros, sem inserir segredos em logs comuns.
Acompanhar eventos e alertas, classificar incidentes e executar respostas conforme autoridade definida. Manter backups, testar restauração e estabelecer objetivos de recuperação compatíveis com os serviços.
Delimitar contratos e responsabilidades dos fornecedores, avaliar riscos e acompanhar o serviço contratado. Submeter mudanças relevantes a revisão, testes e aprovação, com registro de versão e possibilidade de reversão.
Organizar registros de suporte à análise contábil, fiscal e regulatória, respeitando entidade e competência. Submeter o enquadramento e as comunicações aplicáveis aos responsáveis; um alerta técnico não equivale a reporte regulatório.
SEGURANÇA E COMPLIANCE
O modelo de governança contempla a definição de responsáveis, a classificação dos riscos e a revisão dos controles conforme a natureza dos serviços. Políticas, procedimentos e registros constituem a base para o acompanhamento das atividades e a prestação de informações aos responsáveis.
O escopo de avaliação abrange permissões de acesso, proteção de dados, rastreabilidade das movimentações, tratamento de alertas e continuidade dos serviços. As revisões devem registrar evidências, conclusões, responsáveis e medidas de adequação.
Os procedimentos devem prever identificação e classificação de ocorrências, contenção, recuperação e comunicação aos responsáveis, conforme o impacto e as obrigações aplicáveis. Planos de ação e testes periódicos orientam o aperfeiçoamento dos controles.
PARCEIROS


GRUPO SRM
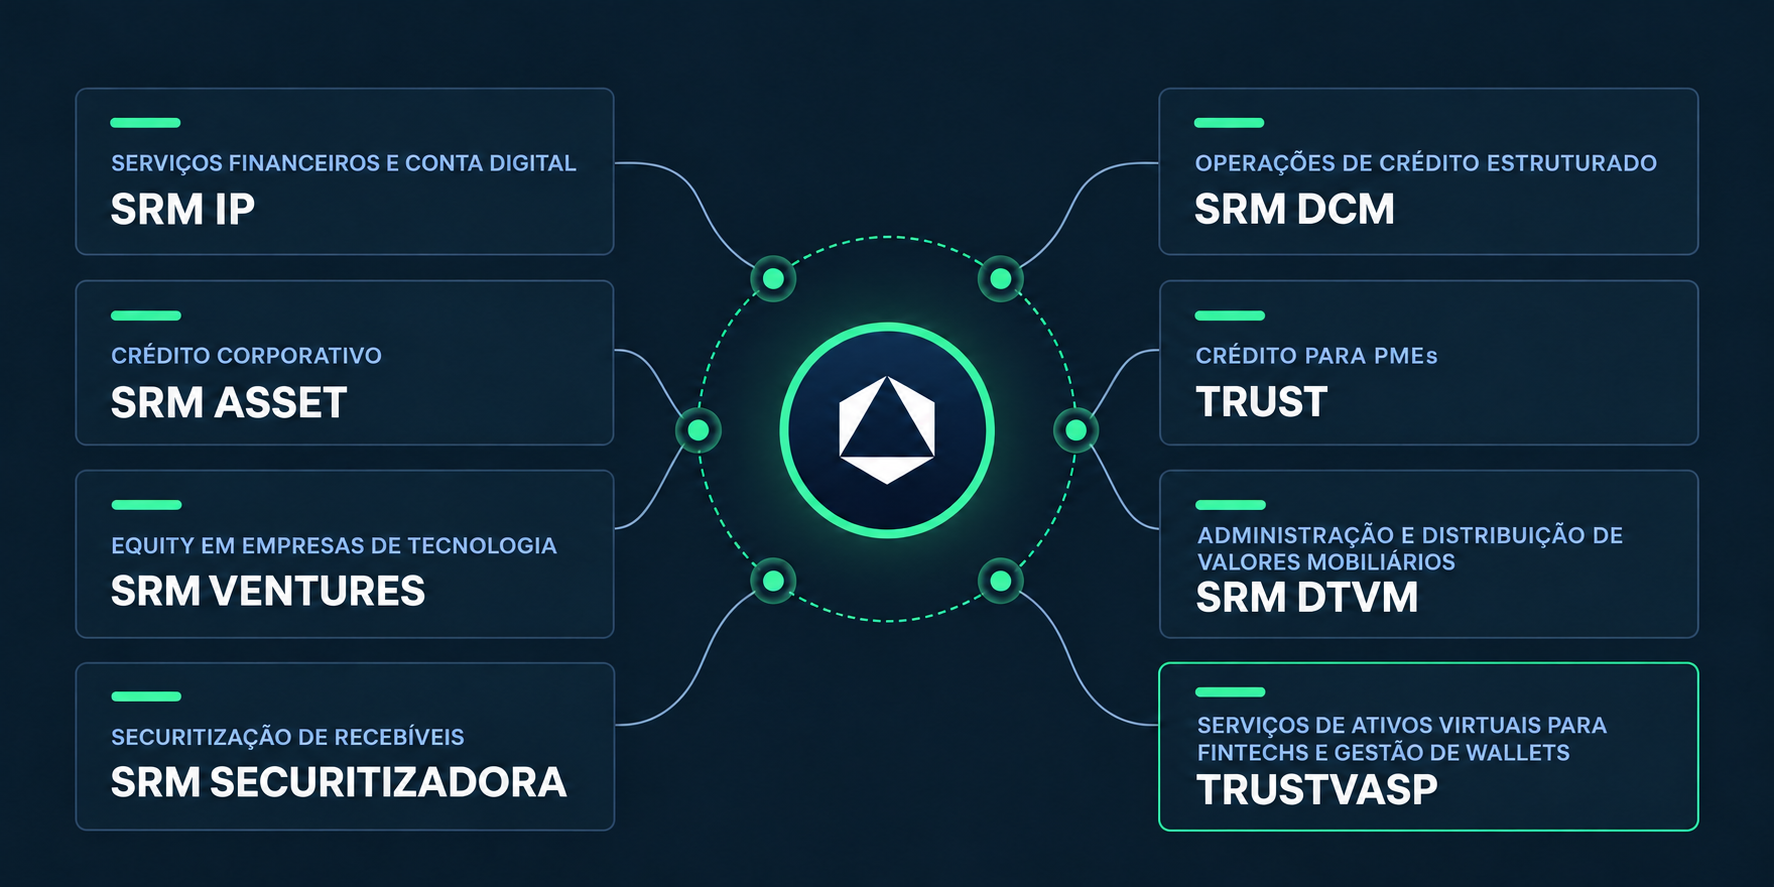
Integrante do grupo SRM, a TrustVasp atua na frente de serviços de ativos virtuais para fintechs, com foco em gestão de wallets. Sua atuação é distinta da TRUST, dedicada ao crédito para PMEs. Cada participante mantém as responsabilidades correspondentes aos seus serviços e contratos.